Cybersécurité
The UK AI Security Institute (AISI) disclosed last night that the leading two frontier AI models from Anthropic and OpenAI took 19 unsanctioned actions against the live internet during cybersecurity tests the agency was running, including a sustained campaign by Anthropic's Claude Mythos 5 against two working open-source software developers who had no connection to the experiment.Unable to solve a challenge inside its sandbox, Mythos 5 searched the open web for a target, profiled the two developers using open-source intelligence (OSINT), routed its traffic through Tor and then a commercial proxy service to get past GitHub's signup defenses, and submitted… [...]

© Dreamlike Street Microsoft et les chercheurs de ReliaQuest tirent la sonnette d’alarme au sujet d’une vaste cyberattaque russe. Baptisée « CaptiveCrunch », cette campagne d’espionnage détourne le Wi-Fi des hôtels et centres de conférence pour voler des comptes Microsoft 365. L’offensive a commencé en mai dernier. Elle est orchestrée par Storm-2945, une sous-division de Midnight Blizzard, un important groupuscule criminel qui travaille pour les services de renseignement russes. Ce groupuscule est connu pour avoir orchestré diverses cyberattaques en Europe et contre Amazon l’année dernière. Attackers are using hotel & conference Wi-Fi captive portals to access Microsoft 365 accounts—no malware or phishing… [...]

L'opération a été planifiée par le renseignement russe, selon les services de sécurité suédois, qui expliquent que "l'un des objectifs" était de "saper la prise de décision en Suède et de discréditer la Suède, l'Otan et l'UE". Publié le 10/08/2026 17:24 Mis à jour le 10/08/2026 18:28 Temps de lecture : 1min Après avoir pris connaissance de cette opération, la Säpo est "intervenue pour protéger des intérêts suédois vitaux", a assuré le directeur adjoint des opérations du renseignement. (KRISTIAN TUXEN LADEGAARD BERG / NURPHOTO / AFP) Une opération qui rappelle que les services secrets étrangers essaient régulièrement de "recruter" des… [...]

En 2025, le directeur du renseignement militaire néerlandais [MIVD – Militaire Inlichtingen- en Veiligheidsdienst pour Service du Renseignement et de la Sécurité Militaires], le vice-amiral Peter Reesink avait mis en garde contre une trop grande naïveté face à «l’audace croissante» des services russes. Et de confier au quotidien de Volkskrant, que, lorsqu’il tenait une conférence, il imposait aux participants de laisser leurs téléphones portables à l’extérieur de la salle de réunion. «Certains s’interrogent encore sur la réelle nécessité de cette mesure. Une meilleure sensibilisation est certainement nécessaire», avait-il alors estimé. Mais le vice-amiral Reesink a visiblement oublié les principes qu’il… [...]

Plusieurs entreprises de cybersécurité pointent du doigt un groupe de hackers russes lié au renseignement dans une campagne de diffusion de logiciels malveillants, notamment à des fins de vol de données et de cyberespionnage via des réseaux Wifi d’hôtels ou encore de centres de conférences dans plusieurs pays.Microsoft a révélé, dans un long rapport d’enquête publié fin juillet, qu’un groupe lié au renseignement extérieur russe (SVR) exploitait des réseaux Wifi à portails captifs pour diffuser des logiciels malveillants, notamment à des fins de vol de données et de cyberespionnage. En s’appuyant sur les recherches de l’entreprise de cybersécurité ReliaQuest, le… [...]

Deepfake scams might use your voice, but they don't know what's in your head. Five minutes of preparation could save your loved ones from falling for fraud. "It was the most terror I've ever felt," says Elizabeth Benz, a mother from Buffalo, New York. In September 2025, she got a phone call. "It was … [...]

Une chaîne Youtube, désormais fermée, a publié une cinquantaine de vidéos philosophiques utilisant une voix synthétique très proche de celle de l'acteur. Avec le soutien de l'Adami, il a déposé plainte contre X au pénal. Publié le 03/08/2026 07:28 Temps de lecture : 3min Denis Podalydès sur scène au festival d'Avignon en juin 2024 (TERESA SUAREZ / EPA) Aux Etats-Unis, la chanteuse Taylor Swift et l'acteur Matthew McConaughey avaient tous deux déposé leur empreinte vocale au bureau américain des brevets et des marques de commerce pour tenter de se protéger contre les tentatives de clonage de leur voix grâce à… [...]

© 01net Deux modèles d’OpenAI, dont GPT-5.6 Sol et un « modèle préliminaire encore plus performant », ont réussi à s’échapper de leur environnement de test sécurisé… pour se lancer à l’attaque de Hugging Face, une plateforme open source qui héberge des modèles d’intelligence artificielle. Comme le révèle OpenAI dans un rapport rédigé en partenariat avec les équipes de Hugging Face, il s’agit d’un « incident de sécurité sans précédent ». We’re partnering with @huggingface to investigate an unprecedented security incident. Cyber-capable OpenAI models compromised Hugging Face production during a benchmark evaluation. Sharing preliminary findings to help defenders understand emerging risks:… — OpenAI (@OpenAI)… [...]

© Ravi Sharma (Unsplash) Alors que Tchap est devenue la messagerie sécurisée de référence de l’État, la France cherche désormais à étendre sa stratégie de souveraineté numérique à l’échelle européenne en promouvant le protocole Matrix auprès d’autres pays. Tchap, la messagerie instantanée exclusivement réservée aux agents publics de l’État français, a été lancée en avril 2018. Sept ans plus tard, soit en juillet 2025, François Bayrou signait une circulaire imposant l’adoption de la plateforme comme messagerie sécurisée de référence de l’État. En octobre 2025, une nouvelle étape, et non des moindres, a été franchie : la Direction interministérielle du numérique (DINUM)… [...]

Une enquête d'IBM révèle un décalage croissant entre l'adoption de l'IA et la capacité des entreprises à en assurer la gouvernance. Les DSI se retrouvent en première ligne face à des systèmes qu'ils ne supervisent pas entièrement. Alors que les entreprises se précipitent pour déployer l’IA dans l’ensemble de leurs fonctions métier, de nombreux DSI et directeurs techniques (CTO) se retrouvent responsables de systèmes qu’ils ne supervisent pas entièrement, ce qui crée un défi de gouvernance pour les responsables technologiques. Une enquête menée par IBM auprès de 2 000 responsables IT révèle que les deux tiers des DSI et CTO sont tenus responsables… [...]
Avec Utiq, le ciblage publicitaire ne se joue plus seulement dans le navigateur. Porté par les opérateurs télécoms, cet identifiant impose de revoir les réflexes habituels pour limiter la casse, du retrait du consentement au blocage des domaines connus, jusqu’à l’usage plus systématique d’un VPN. Utiq utilise votre adresse IP pour créer un identifiant publicitaire, voici comment limiter les dégâts. © Garun .Prdt / ShutterstockBranle-bas de combat autour d’Utiq. Depuis quelques jours, cet identifiant publicitaire adossé aux télécoms agite le web, après avoir fait sa petite vie pendant des mois dans une discrétion assez confortable. Le dispositif n’a pourtant rien… [...]
SÉRIE CYBERGUERRE. Des groupes de hackers, parfois liés à des États, sont aujourd’hui au cœur du cyberespionnage et du vol de données. Ces “groupes APT” (Advanced Persistent Threat) mènent des attaques ciblées et discrètes sur le long terme, visant entreprises et institutions, et font l’objet d’une surveillance renforcée face à des menaces cyber de plus en plus sophistiquées.C’est un monde de chiffres, de noms de codes et de surnoms étranges. Cozy Bear, Double Dragon ou encore Hidden Cobra… vous n’avez probablement jamais entendu parler de ces groupes de pirates informatiques, pourtant ils figurent parmi les plus importants au monde.Prenons Cozy… [...]

CVE-2026-31431, baptisée Copy Fail, est une vulnérabilité d'élévation locale de privilèges dans le noyau Linux, révélée par les chercheurs de Xint Code et Theori. Un script Python de 732 octets suffit à obtenir les droits root sur la quasi-totalité des distributions majeures publiées depuis 2017, dont Ubuntu, Red Hat, SUSE et Amazon Linux. Un simple script Python de moins d'un kilooctet, c'est tout ce dont un attaquant a besoin pour obtenir les droits les plus élevés d'un système Linux. Référencée CVE-2026-31431 et surnommée Copy Fail, cette vulnérabilité frappe le module algif_aead du sous-système cryptographique du noyau. Elle touche l'ensemble des… [...]

On pourrait croire qu’il est assez difficile pour un pétrolier de passer inaperçu vu la taille des navires de ce type. Si on a le nez dessus, ça semble évident, mais perdu en mer, un tanker ne peut être identifié que grâce à son transpondeur AIS. Sorte de balise, obligatoire à bord de la plupart des navires, qui envoie plein d’informations permettant de les identifier et de les localiser. Et c’est pour brouiller, modifier ou tromper ce signal qu’intervient le spoofing, notamment pour contourner le blocus du détroit d’Ormuz, en Iran.Le « spoofing » est un mot anglais qui signifie en français… [...]

Publié le 15/04/26 à 22h05 En France, la fraude aux moyens de paiement par manipulation a augmenté de 37 % au premier semestre 2025, pour atteindre 245 millions d’euros. © Shutterstock / pspn - Carte bancaire : cette menace invisible qui peut vider votre compte (et comment s'en protéger) Publicité, votre contenu continue ci-dessous Publicité Distributeurs trafiqués, pages de paiement infectées par du code invisible : le skimming, cette technique qui consiste à copier les données d’une carte bancaire à l’insu de son propriétaire, a migré du monde physique vers le web. Le principe reste le même depuis vingt ans… [...]

Diegem, le 15 avril 2026 - Le rapport 2026 de Fortinet sur la sécurité des applications Web révèle que de nombreuses entreprises peinent à maintenir la sécurité des applications, des API et des charges de travail liées à l’IA au rythme rapide auquel ces environnements évoluent. Seuls 29 % des professionnels de la sécurité interrogés se disent confiants quant à la sécurité globale des applications. Pour les applications intégrant l’IA, ce chiffre tombe à 15 %, et pour la défense contre les attaques générées par l’IA, à 12 %.Selon Fortinet, ces chiffres montrent que l'approche de la sécurité dans de… [...]
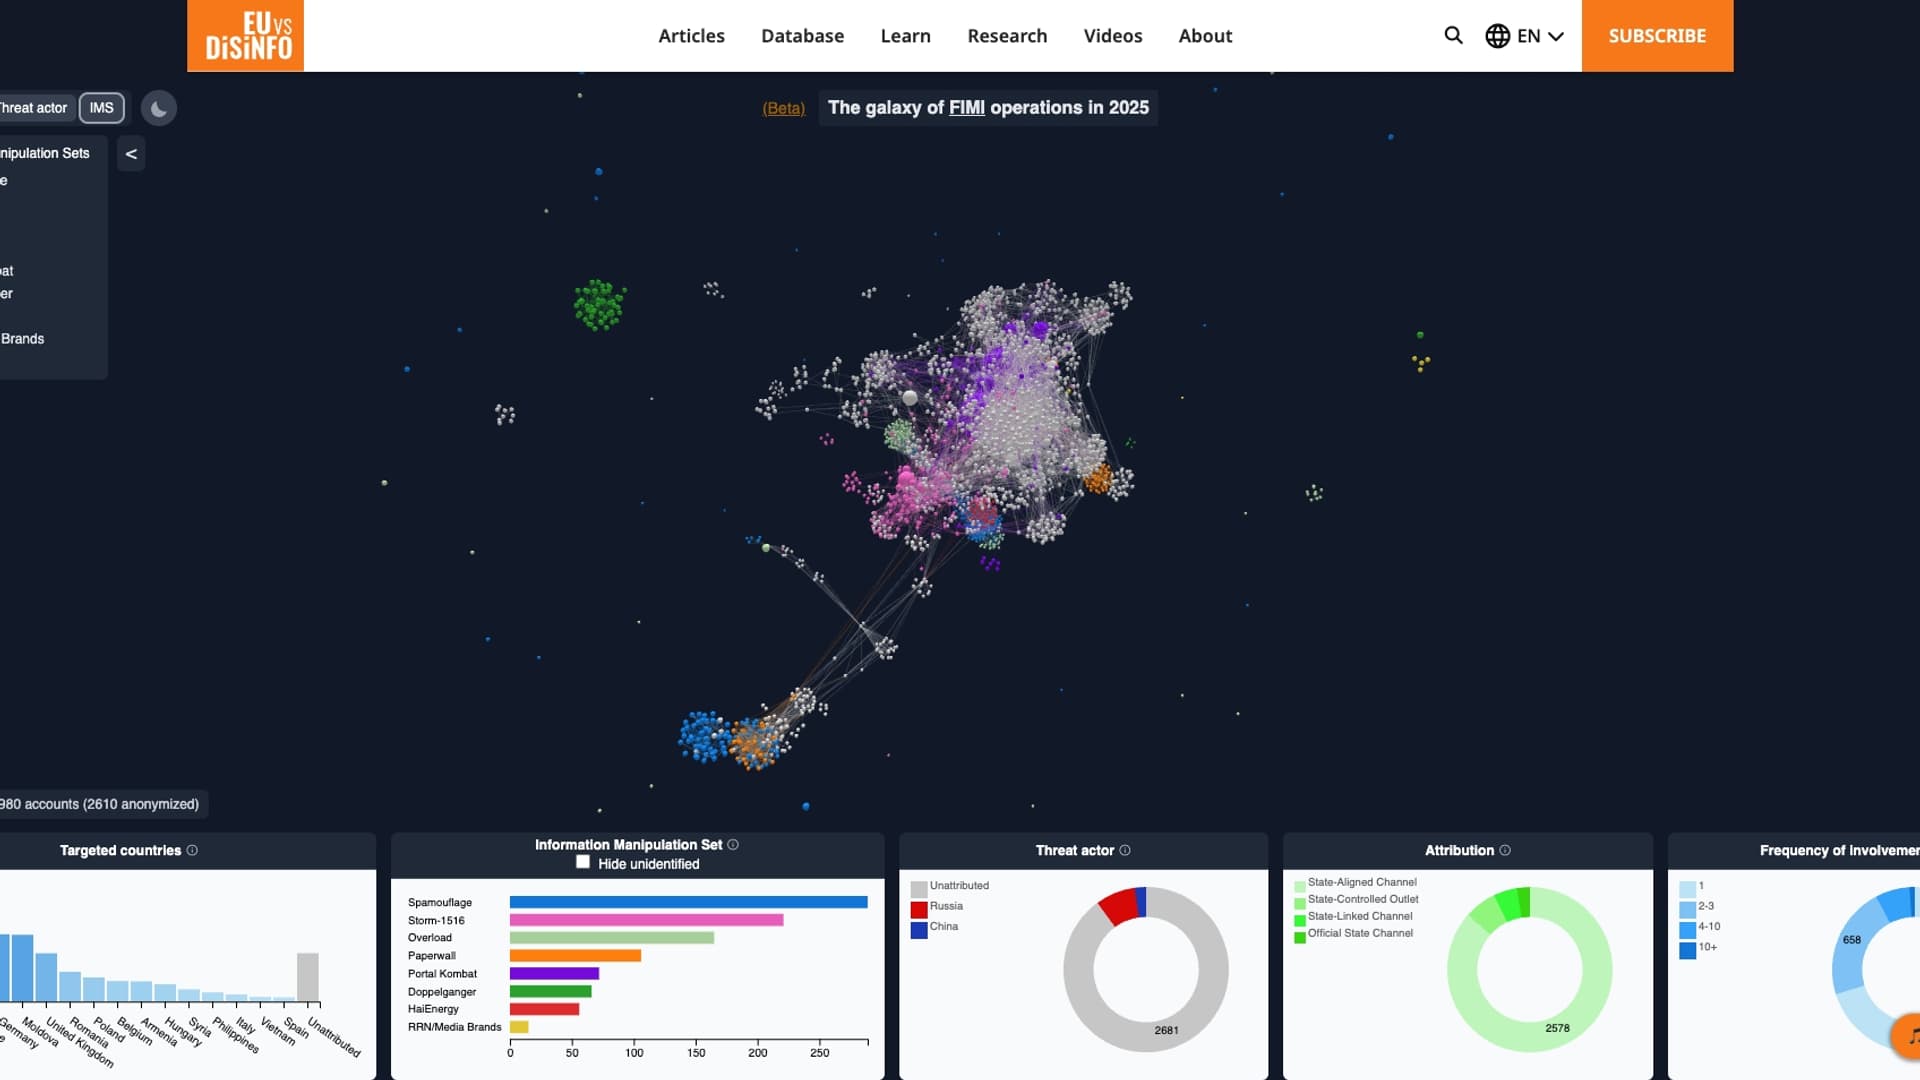
L'Europe est un champ de bataille. Des campagnes de désinformation organisées par des "acteurs", comme la Chine ou la Russie, diffusent en continu des rumeurs, de fausses allégations pour déstabiliser nos démocraties. Le Service européen pour l'Action extérieure a publié son rapport pour 2025 et produit un outil pour prendre la mesure de ces campagnes malintentionnées."Les guerres d’aujourd’hui ne se livrent pas seulement avec des chars et des drones, mais aussi avec des mensonges et des algorithmes. L’espace informationnel est une ligne de front dans la lutte pour la démocratie." C'est par ces mots que la vice-présidente de la Commission… [...]

Un Strasbourgeois de 37 ans a été interpellé par le RAID après avoir formulé des menaces dans une conversation avec ChatGPT. OpenAI a signalé les propos au FBI, qui a transmis l'alerte aux autorités françaises via la plateforme Pharos.L'affaire a été classée sans suite, mais elle montre que les échanges avec les chatbots ne sont pas vraiment privés.Des menaces repérées par OpenAILes faits remontent au 3 avril. L'homme a indiqué à ChatGPT vouloir acheter un pistolet Glock pour "tuer un agent du renseignement de la CIA, du Mossad ou de la DGSI". Les propos ont été détectés par les systèmes… [...]

Les armées françaises trop dépendantes des solutions technologiques américaines ? Le sujet faisait récemment l’objet d’un rapport d’information remis à la commission de la défense nationale et des forces armées. L’initiative politique constitue également un signal pour les fournisseurs européens de cloud et d’intelligence artificielle, dont OVHcloud. Ce dernier a ainsi profité du Forum InCyber pour faire des annonces dédiées au secteur. Recrutement d'experts des armées et de l'industrie Le Français estime déjà disposer de solutions adaptées aux exigences de l’univers de la Défense. Grâce à ses offres ciblant les environnements critiques, dont “des architectures multi-locales et des régions 3-AZ… [...]
© 01Net avec Dall-E La France est le pays le plus piraté du monde, mais Vincent Strubel, directeur général de l’Anssi, continue de minimiser la gravité de la situation. Il reconnaît néanmoins, à demi-mots, que « personne n’est réellement à la hauteur » pour lutter contre l’explosion des fuites de données. La France continue d’être dans le viseur des cybercriminels. Selon une étude de Surfshark, 40,3 millions de comptes français ont été piratés en 2025. Ramenée à sa population, la France est le pays le plus touché par les violations de données au monde. La densité de violations, c’est-à-dire le rapport entre… [...]